Si usas internet, aunque sea un poco, quizá hayas notado que un gran porcentaje de sitios se cayó de repente a principios de esta semana—y que tus amigos más nerds no paraban de hablar del “Apocalipsis de las vulnerabilidades” y de algo llamado PHP, que hace funcionar casi el 70 % de los sitios web de internet. Tal vez te estés preguntando: ¿qué es PHP, qué acaba de pasar, qué es el apocalipsis de las vulnerabilidades y qué tengo que hacer?
Para saber qué puedes hacer tú, ¡lee el primer artículo de esta serie!
¿Qué es PHP?
PHP es un lenguaje de programación que se usa principalmente para crear sitios web interactivos. Facebook, WordPress, Wikipedia, Etsy y otros grandes sitios usan PHP o se construyeron originalmente con él. Es un pilar consolidado del desarrollo web. Pero, como es de código abierto, el mantenimiento de estos sistemas críticos depende de un pequeño número de voluntarios que trabajan en él en su tiempo libre. La catástrofe que ocurrió la semana pasada es el ejemplo perfecto de por qué necesitamos más dinero y más personas que apoyen los proyectos de código abierto. Las empresas deberían aportar ambas cosas.
¿Qué es el apocalipsis de las vulnerabilidades?
Las CVE (Vulnerabilidades y Exposiciones Comunes, por sus siglas en inglés) son el formato que usan los profesionales de la seguridad para reportar vulnerabilidades en el software. La Base de Datos Nacional de Vulnerabilidades (NVD), administrada por el NIST, es la base de datos nacional oficial de CVE. En otras palabras, los reportes de CVE que gestiona el NIST son lo más parecido que tenemos a una base de datos de referencia de vulnerabilidades de seguridad en el software. Actualmente, la NVD tiene alrededor de 400.000 CVE presentadas y aceptadas desde 1988. Solo en el mes de octubre se presentaron 13.000 CVE nuevas. Esto significa que el 3 % de todos los errores críticos de seguridad de software registrados oficialmente se encontraron en el último mes. Y es probable que, para fin de año, más de una cuarta parte de todas las vulnerabilidades de software jamás encontradas correspondan a 2026.
Las vulnerabilidades informáticas reportadas crecen de forma exponencial. Fuente: CVE Tracker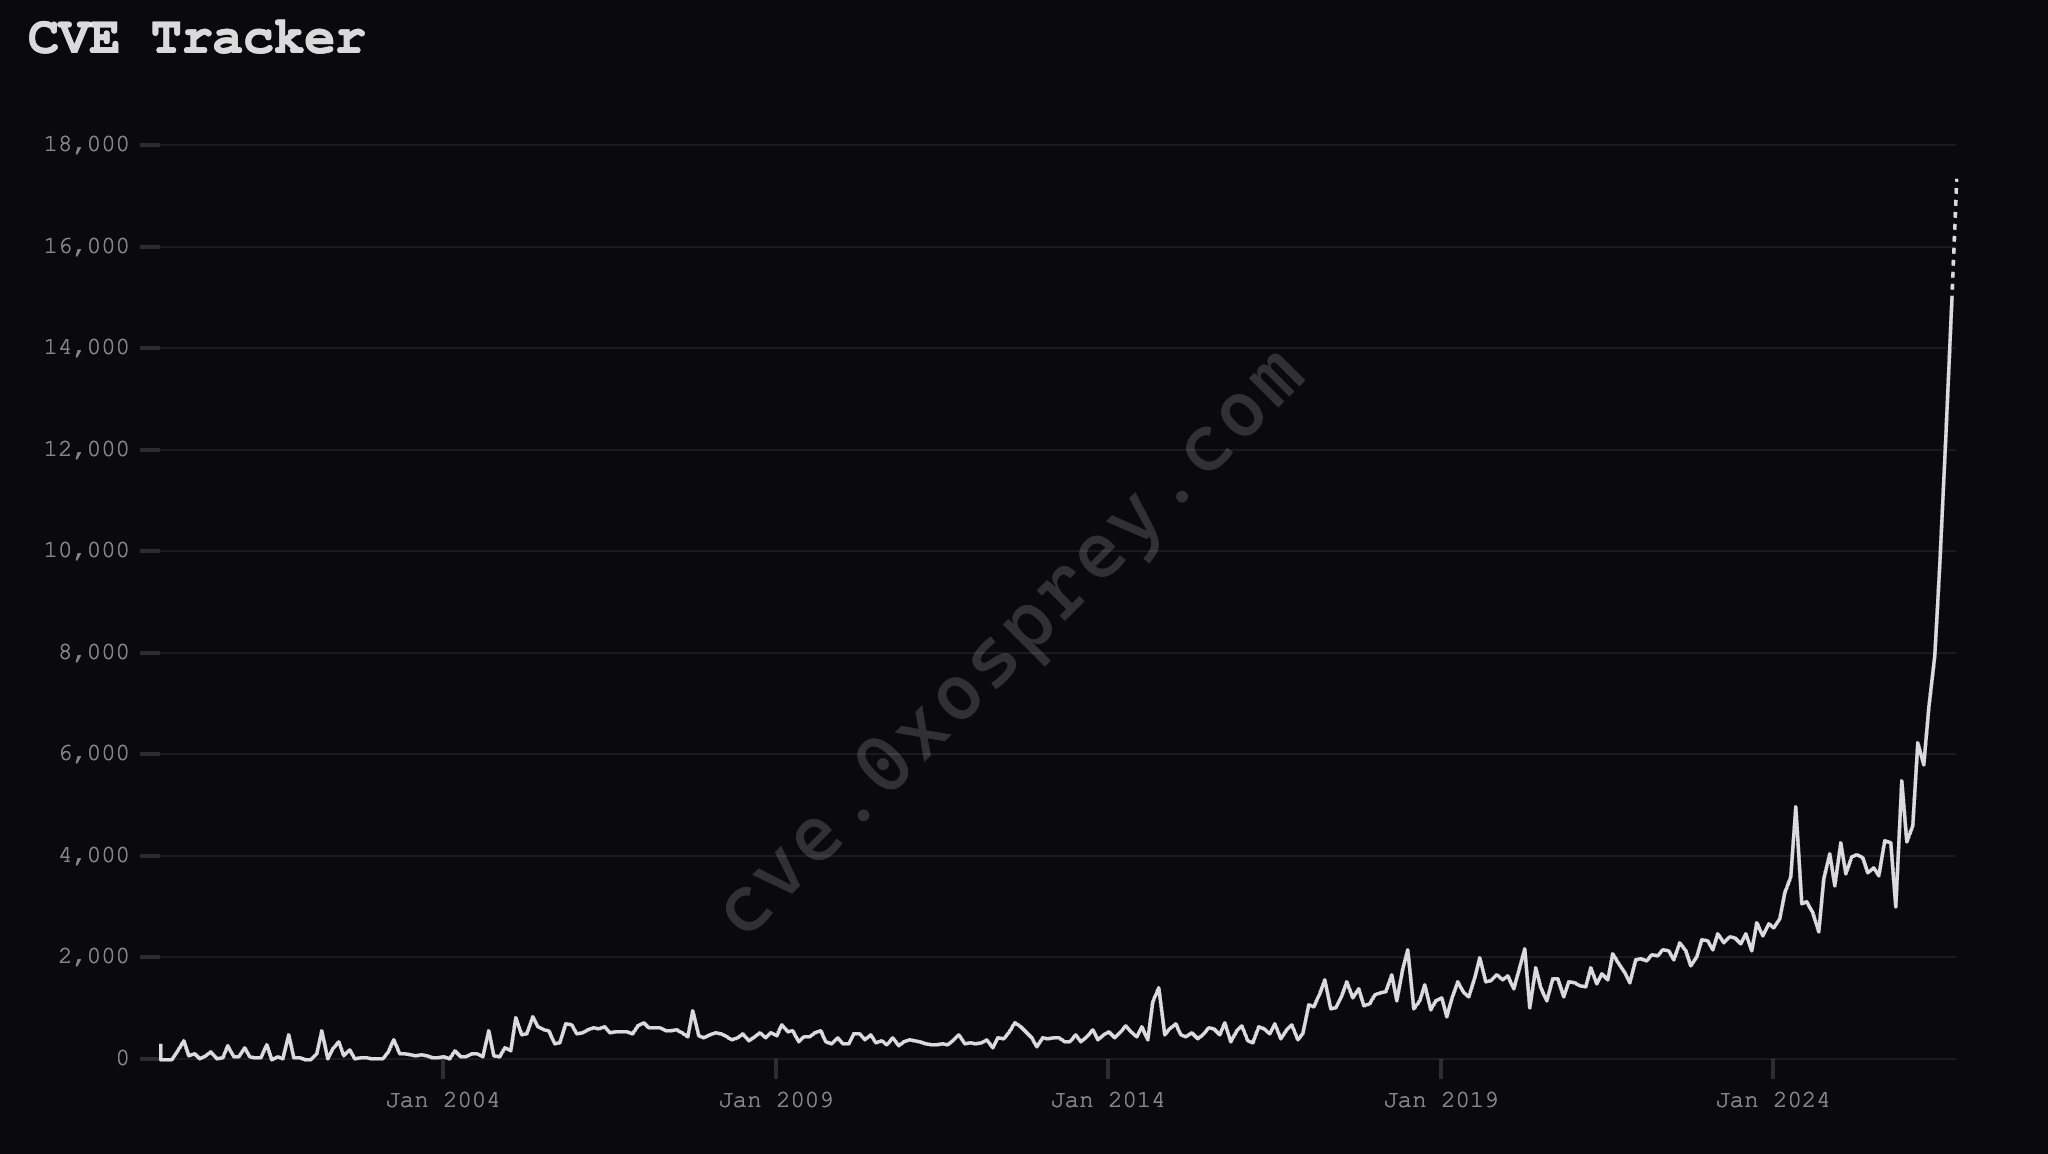
Esta investigación está impulsada casi por completo por las capacidades de ciberseguridad de los grandes modelos de IA de empresas como Anthropic, OpenAI y Google. Históricamente, los expertos en ciberseguridad daban por sentado que encontrar fallas desconocidas (de día cero) en un proyecto concreto y convertirlas en exploits era caro. El conocimiento para descubrirlas no estaba muy extendido, y era una tarea difícil incluso para quienes estaban iniciados en las artes arcanas de la caza de vulnerabilidades. Google incluso dedicó un equipo entero a ello.
Pero ahora, gracias a los grandes modelos de IA, las vulnerabilidades salen baratas, y cualquiera con conocimientos técnicos moderados, unos pocos dólares y acceso a un modelo de IA de frontera puede encontrar vulnerabilidades en cuestión de minutos. Por ejemplo, algunas vulnerabilidades recientes de PHP se encontraron con una instrucción a un modelo de IA que decía literalmente: "encuentra vulnerabilidades graves en PHP".
¿Qué pasó esta semana?
En 2024, se descubrió durante una auditoría de seguridad externa una vulnerabilidad potencialmente grave en PHP. Los mantenedores de PHP no lograron ponerse de acuerdo sobre una solución y, lo que es más importante, no encontraron la forma de explotar la vulnerabilidad. Como no parecía una amenaza activa, terminaron dejando la corrección en segundo plano para atender problemas de seguridad más urgentes. Luego, en agosto de 2026, investigadores de seguridad que trabajaban con los modelos más recientes de OpenAI y Anthropic redescubrieron por separado esa vulnerabilidad y otra más—y esta vez, con una forma de explotarlas.
Ahora sabemos que las vulnerabilidades eran tan graves que habrían permitido incluso a hackers medianamente ingeniosos tomar el control de cualquier sitio web que use PHP y luego robar datos de clientes, lanzar nuevos ataques de malware, espiar a los usuarios, dejar sitios fuera de línea o lanzar un ataque masivo de denegación de servicio.[1]
Debido a la gravedad de estas vulnerabilidades, varios de los investigadores involucrados se reunieron con los creadores de PHP para corregirlas y divulgarlas de forma coordinada. La idea era que, con suerte, todos tuvieran la oportunidad de publicar y aplicar discretamente las correcciones antes de que el mundo entero se enterara.
Pero la noticia empezó a filtrarse el 20 de octubre. Hubo una publicación en un foro muy leído, “Hacker News”, y otras en distintos lugares. Uno de los investigadores publicó por accidente un video antes de tiempo. Algunas empresas informaron haber visto explotación activa de las vulnerabilidades desde el 17 de octubre. El 21 de octubre, seis horas antes del embargo de prensa previsto, una empresa, Chainguard, se adelantó y publicó un parche antes de tiempo, lo que en la práctica le dio a cualquiera instrucciones exactas sobre dónde encontrar las vulnerabilidades y cómo usarlas como arma. Esto llevó a administradores de sistemas de todo el mundo a correr para parchear sus sistemas antes de que los hackers tomaran el control. Y va a llevar mucho tiempo parchear todos estos sistemas. Al momento de escribir este artículo, más de 33 millones de sitios web siguen funcionando con versiones vulnerables de PHP.
Internet funciona en gran medida con software de código abierto, mantenido en su mayoría por un puñado de voluntarios capacitados que de vez en cuando reciben un pequeño estipendio, y no por grandes empresas e ingenieros bien pagados. Son proyectos de los que quizá nunca hayas oído hablar, como PHP, OpenSSL y SQLite, pero estos programas funcionan en casi todas las computadoras del mundo y los mantienen equipos que a veces son de una sola persona. Cuando se encuentra una vulnerabilidad en estos proyectos, las consecuencias pueden ser devastadoras.
Y PHP no es el único software crítico de código abierto con una vulnerabilidad de alta gravedad esta semana. Otros proyectos de código abierto muy extendidos, como Node.js y GitLab, también reportaron errores de seguridad graves.
El reducido grupo de mantenedores de código abierto, ya sobrecargados de trabajo, enfrenta ahora una avalancha de reportes de vulnerabilidades, algunos falsos, pero muchos muy reales. El agotamiento en el código abierto nunca había sido tan alto.
Necesitamos un apoyo más sólido para los proyectos de código abierto
Gran parte de los cimientos de la industria moderna de internet, que mueve miles de millones de dólares, se apoya en productos de código abierto creados, y todavía mantenidos—gratis—por voluntarios comprometidos en su tiempo libre. Es un sistema imperfecto y puede dar lugar a errores.
Uno de esos productos de código abierto críticos y con pocos recursos es PHP. Y aunque las vulnerabilidades de PHP se encontraron en privado hace años, quedaron sin corregir porque en ese momento no parecían tan graves como otros errores. Esas mismas vulnerabilidades fueron redescubiertas recientemente por investigadores de seguridad que usaban modelos avanzados de IA, y resultaron ser fáciles de explotar. En pleno esfuerzo global para corregir este error y desplegar las correcciones, el problema se filtró a través de algunos de los investigadores de seguridad que habían tenido acceso anticipado a los parches. Lamentablemente, esto dejó a millones de sitios web, desde blogs personales hasta sitios gubernamentales, expuestos a ataques que podían derivar en robo de datos, distribución de malware y cosas peores.
Los proyectos de código abierto como PHP y otros son la columna vertebral de todo internet. Si no reciben los recursos que necesitan, tanto ellos como el internet que sostienen corren el riesgo de desmoronarse. Las empresas (cuyos productos no existirían sin estos proyectos) deberían contribuir activamente a su mantenimiento.
1. Un análisis técnico de las vulnerabilidades está fuera del alcance de este artículo y ya fue redactado por los investigadores originales.